

Đơn vị kiểm thử gửi về bản báo cáo bảo mật trước ngày nghiệm thu, trang nào cũng có ảnh chụp một cửa sổ màu cam ghi request, response và mức độ lỗi, và người quản lý dự án cần hiểu công cụ đó là gì trước khi đọc tiếp. Burp Suite là gì? Burp Suite là bộ công cụ kiểm thử bảo mật ứng dụng web do công ty PortSwigger phát triển. Nó đứng giữa trình duyệt và website như một proxy, ghi lại từng request, cho phép người kiểm thử sửa và gửi lại để xem máy chủ phản ứng ra sao. Burp Suite có bản Community miễn phí, bản Professional trả phí và bản DAST cho tổ chức. Công cụ này chỉ dùng hợp lệ trên hệ thống của chính mình hoặc hệ thống có văn bản cho phép kiểm thử. Mọi giá, phiên bản và cấu hình trong bài tra trên portswigger.net ngày 14/10/2026.
Burp Suite là gì và ai đang dùng công cụ này
Burp Suite chạy trên máy của người kiểm thử, mở sẵn một trình duyệt Chromium đã cấu hình để mọi lưu lượng đi qua nó. Khi người kiểm thử đăng nhập, thêm sản phẩm vào giỏ hay gửi một biểu mẫu, Burp ghi lại nguyên văn request và response, kể cả header, cookie và phần thân dữ liệu. Từ đó người kiểm thử chọn một request, đổi một tham số, gửi lại và so kết quả, để xem ứng dụng có kiểm tra quyền, có lọc dữ liệu đầu vào và có trả về thông tin thừa hay không. Cách làm này bắt được những lỗi mà giao diện che đi: nút “Xoá” bị ẩn với nhân viên thường nhưng API phía sau vẫn nhận lệnh xoá, hay mã đơn hàng đổi một chữ số là xem được đơn của người khác.
Trang Community Edition của PortSwigger ghi Burp Suite được hơn 70.000 chuyên gia bảo mật sử dụng, còn trang đăng ký dùng thử bản Professional ghi hơn 16.000 tổ chức. Nhóm dùng nhiều nhất là người làm kiểm thử xâm nhập (pentester), đội bảo mật nội bộ, người săn lỗi trong các chương trình bug bounty và lập trình viên backend muốn tự soát API trước khi giao. Burp Suite viết bằng Java, có bộ cài riêng cho Windows, macOS, Linux và một bản JAR chạy ở mọi nơi có Java.
PortSwigger cập nhật Burp Suite rất dày. Trang Burp Suite Releases ghi bản Professional và Community 2026.10 ra ngày 12/10/2026, trước đó là 2026.9.2 ngày 09/10/2026 và 2026.9.1 ngày 07/10/2026, tức ba bản trong một tuần. Bản 2026.9.2 nâng trình duyệt tích hợp lên Chromium 154. Bài hướng dẫn chụp giao diện từ vài năm trước vì thế lệch khá nhiều so với bản đang tải về, nhất là tên tab và vị trí menu.
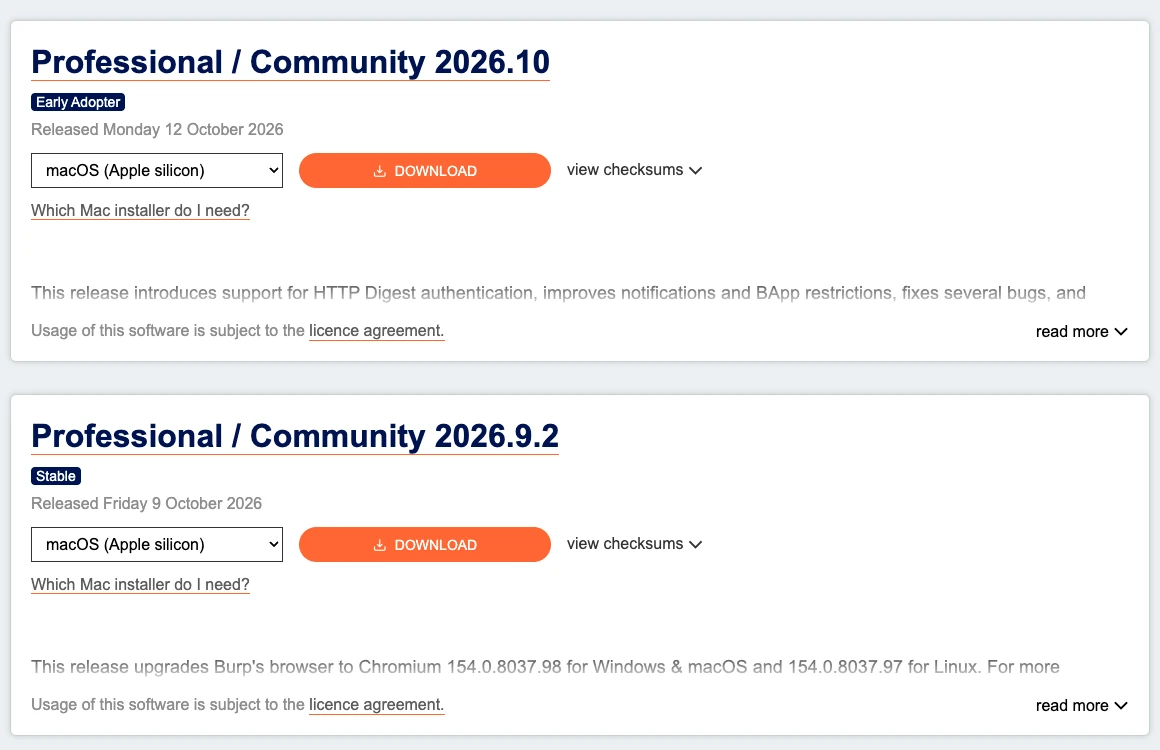
Các phiên bản Burp Suite và giá, tra ngày 14/10/2026
PortSwigger hiện bán Burp Suite theo ba dòng chính, cộng một sản phẩm AI mới đang thử nghiệm. Bảng dưới gom lại những gì các trang sản phẩm, trong đó có trang tải Burp Suite Community Edition, ghi ngày 14/10/2026.
| Phiên bản | Giá | Dùng cho | Điểm cần biết |
|---|---|---|---|
| Community Edition | Miễn phí | Học, kiểm thử thủ công | Có Proxy, Repeater, Decoder, Sequencer, Comparer; Intruder bản giới hạn; không lưu được project |
| Professional | Nút mua ghi 499 USD cho một người dùng | Pentester, đội bảo mật | Có Scanner tự dò lỗ hổng, Intruder đầy đủ, Collaborator, lưu project; mua kỳ hạn 1 tới 10 năm |
| DAST | Báo giá riêng | Tổ chức quét định kỳ nhiều ứng dụng | Không giới hạn số người dùng; chạy trên cloud của PortSwigger hoặc máy chủ riêng; nối CI/CD |
| Burp AT | Chưa công bố giá | Người dùng Professional | Đang beta công khai; cho AI agent dùng công cụ của Burp trong phạm vi và quyền do Burp giới hạn |
Trang mua bản Professional ghi rõ mỗi người dùng cần một subscription riêng, và subscription đó không được chia cho người khác kể cả khi chỉ một người dùng tại một thời điểm. Kỳ hạn chọn được là 1, 2, 3, 4, 5 hoặc 10 năm, thanh toán bằng USD, EUR hoặc GBP. Dòng DAST không niêm yết giá; trang giá DAST chỉ ghi gói được may đo theo nhu cầu, từ quét theo giờ tới quét không giới hạn. Muốn thử bản Professional thì PortSwigger có bản dùng thử đầy đủ tính năng, không cần thẻ, nhưng chỉ nhận email công việc, từ chối Gmail hay Outlook cá nhân.
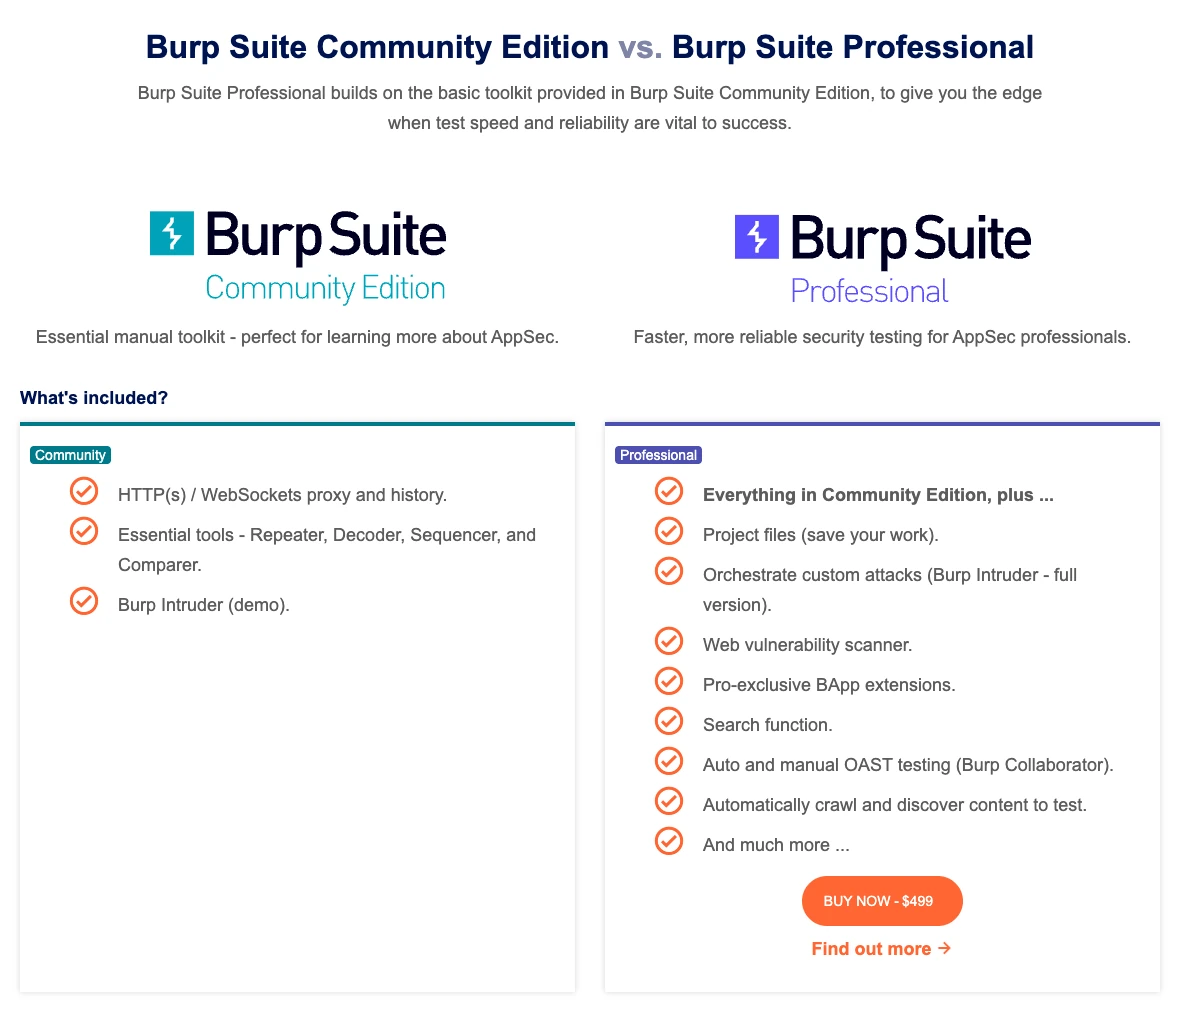
Với doanh nghiệp chỉ cần kiểm tra lại vài lỗi mà đơn vị kiểm thử đã báo, bản Community đủ dùng, vì Repeater và Proxy là hai công cụ mở lại request trong báo cáo. Bản Professional đáng tiền khi có người làm kiểm thử thường xuyên: chỉ riêng việc lưu được project file đã khác hẳn, vì bản Community đóng cửa sổ là mất toàn bộ lịch sử request.
Các công cụ trong Burp Suite dùng vào việc gì
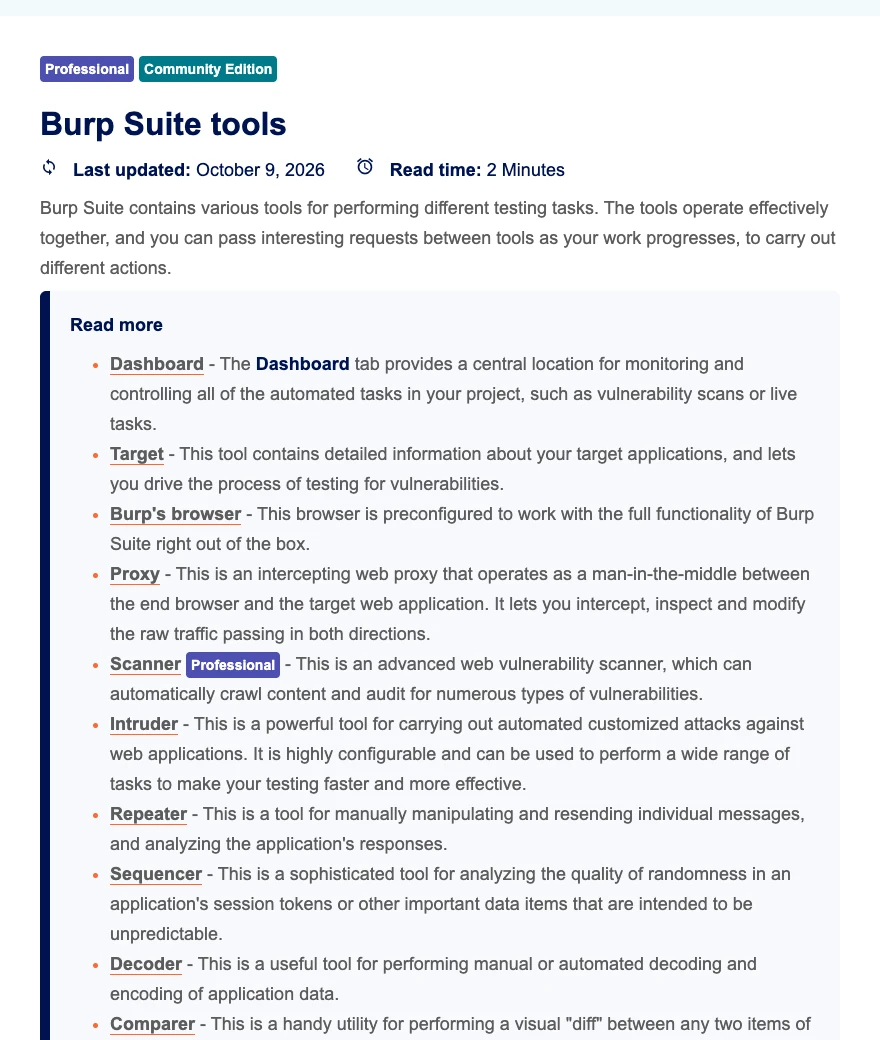
Tài liệu Burp Suite tools liệt kê hơn 20 công cụ, và các công cụ này chuyền request qua lại cho nhau: bắt ở Proxy, gửi sang Repeater để sửa tay, sang Intruder để thử hàng loạt, sang Comparer để so. Dưới đây là các tab mà bài hướng dẫn cũ nhắc tới, cập nhật theo tên gọi trong bản 2026.
Dashboard
Dashboard là nơi theo dõi mọi tác vụ tự động trong project, như lượt quét hay tác vụ ghi trực tiếp, kèm khung Event log. Khi trình duyệt báo lỗi chứng chỉ hay Burp không kết nối được tới website, nguyên nhân thường hiện ở Event log trước tiên. Danh sách lỗ hổng tìm được bên phải chỉ có dữ liệu thật ở bản Professional, vì chỉ bản đó có Scanner.
Target
Target gom mọi website đã đi qua proxy thành dạng cây thư mục, bấm vào từng nhánh là thấy các đường dẫn và request đã ghi. Tab con Scope dùng để khai báo đúng những tên miền được phép kiểm thử. Đặt scope ngay từ đầu giúp lọc bớt request của Google Analytics, CDN hay mạng quảng cáo, và quan trọng hơn là giữ mọi thao tác nằm trong phạm vi đã được cho phép.
Proxy
Proxy là phần cốt lõi. Tab HTTP history lưu toàn bộ request và response trong lúc người kiểm thử dùng ứng dụng, còn tab Intercept cho dừng một request lại để xem và sửa trước khi nó tới máy chủ. Các bản Burp gần đây có sẵn trình duyệt Chromium tích hợp: vào Proxy, chọn Intercept, bấm Open browser là có một trình duyệt đã cấu hình proxy và chứng chỉ, khỏi phải chỉnh tay Firefox hay Chrome như trước. Để Intercept ở trạng thái tắt khi chỉ muốn ghi lịch sử, bật lên khi cần chặn một request cụ thể.
Intruder
Intruder gửi hàng loạt request giống nhau, mỗi request thay một giá trị ở vị trí đã đánh dấu. Trên hệ thống được phép kiểm thử, công cụ này dùng để xác nhận trang đăng nhập có khoá sau nhiều lần sai, thử xem đổi mã khách hàng trong URL có lộ hồ sơ người khác (lỗi IDOR) hay dò các thư mục quản trị bị bỏ quên. Bản Community chỉ có Intruder dạng demo, chạy chậm có chủ ý; bản Professional mới có Intruder đầy đủ.
Repeater
Repeater là công cụ dùng nhiều nhất trong một lượt kiểm thử thủ công. Từ Proxy hay Target, bấm chuột phải chọn Send to Repeater, sửa bất kỳ phần nào của request rồi bấm Send, response hiện ngay bên cạnh. Khi báo cáo bảo mật ghi một lỗi kèm request mẫu, lập trình viên dán request đó vào Repeater là tái hiện được lỗi trong vài giây, và sau khi sửa code thì gửi lại đúng request đó để xác nhận lỗi đã hết.
Sequencer
Sequencer thu hàng nghìn mẫu token phiên đăng nhập, mã đặt lại mật khẩu hay mã CSRF, rồi phân tích độ ngẫu nhiên của chúng. Token sinh theo thời gian hay theo số thứ tự sẽ bị Sequencer chỉ ra là dễ đoán, và đó là lỗi mà nhìn bằng mắt từng token một thì không thấy được.
Decoder và Comparer
Decoder mã hoá và giải mã dữ liệu theo nhiều định dạng như URL, Base64, HTML, hex, và băm dữ liệu khi cần. Comparer so hai request hoặc hai response theo từng chữ hay từng byte, rất hữu ích khi hai response dài vài nghìn dòng chỉ khác nhau một trường, ví dụ response khi đăng nhập bằng tài khoản quản trị và tài khoản nhân viên.
Logger
Logger ghi mọi request mà chính Burp tạo ra, kể cả request từ Scanner, Intruder và extension, những thứ không xuất hiện trong HTTP history của Proxy. Khi cần biết một lượt quét đang chạy tới đâu hay một extension thực sự gửi gì đi, Logger là nơi xem.
Extensions và BApp Store
Tab ngày xưa tên Extender nay nằm trong nhóm Extensions. Kho BApp Store có sẵn các extension do cộng đồng viết, một số chỉ chạy trên bản Professional, và người dùng cũng tự viết được extension, Bambda hay BCheck cho nhu cầu riêng. Chức năng Spider trong các bài cũ đã được thay bằng phần dò nội dung tự động của Scanner, và phần này chỉ có ở bản Professional.
Cài Burp Suite cần máy cấu hình ra sao
Theo trang yêu cầu hệ thống của PortSwigger, cấu hình tối thiểu là 2 nhân CPU và 4 GB RAM, đủ cho việc ghi proxy và vài lượt Intruder đơn giản. Cấu hình khuyến nghị là 2 nhân và 16 GB RAM, còn khi chạy Intruder phức tạp hay quét tự động lớn thì nên có 4 nhân và 32 GB RAM. Bản cài cần 1 GB ổ đĩa, và mỗi project file cần tối thiểu 2 GB trống, có thể phình lên hàng chục GB nếu proxy ghi nhiều ngày liền.
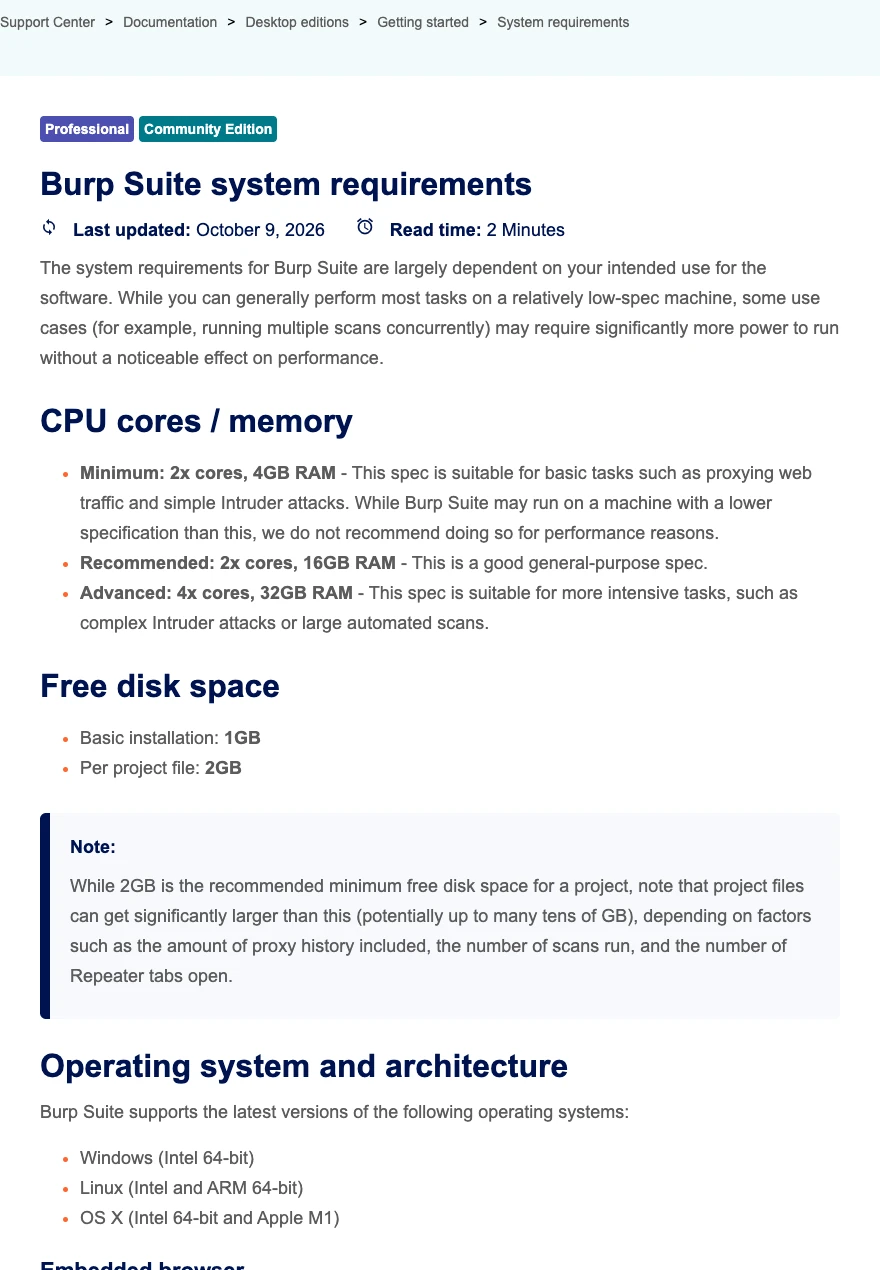
Burp Suite hỗ trợ bản mới nhất của Windows 64-bit, Linux trên chip Intel và ARM 64-bit, macOS trên chip Intel và Apple Silicon. Trình duyệt tích hợp của Burp không chạy trên Windows 7, 8, 8.1, Windows Server 2012 và 2012 R2, cũng không chạy khi khởi động bằng file JAR trên máy Apple Silicon hay máy ARM; trên các máy đó cần dùng bộ cài riêng của hệ điều hành. Một chiếc laptop văn phòng 8 GB RAM vẫn mở được Burp, nhưng để cả trình duyệt lẫn Burp chạy cả buổi kiểm thử mà không giật thì 16 GB là mức dễ chịu.
Hướng dẫn sử dụng Burp Suite cho một lượt kiểm thử hợp lệ
Trình tự dưới đây áp dụng khi doanh nghiệp tự kiểm tra ứng dụng web của mình, hoặc khi lập trình viên tái hiện lỗi mà đơn vị kiểm thử đã báo. Bước đầu tiên nằm ngoài phần mềm, và cũng là bước bắt buộc.
- Lấy văn bản cho phép kiểm thử, ghi rõ tên miền, môi trường, thời gian và người chịu trách nhiệm. Ứng dụng thuê ngoài lưu trữ thì đọc thêm điều khoản của nhà cung cấp hosting hay cloud về kiểm thử bảo mật.
- Ưu tiên kiểm thử trên môi trường staging có dữ liệu giả. Kiểm thử trên production thì báo trước cho đội vận hành và tránh giờ cao điểm.
- Tải bản Community hoặc cài bản Professional từ portswigger.net, mở Burp và tạo project. Bản Community chỉ có project tạm, đóng là mất.
- Vào Proxy, chọn Intercept, bấm Open browser để mở trình duyệt tích hợp, để Intercept ở trạng thái tắt.
- Vào Target, khai báo Scope đúng các tên miền trong văn bản cho phép, rồi bật lọc HTTP history chỉ hiện request trong scope.
- Dùng ứng dụng như người dùng thật với từng vai trò: khách, nhân viên, quản trị. Burp ghi lại toàn bộ request trong lúc đó.
- Chọn các request quan trọng như xem đơn, sửa hồ sơ, xuất báo cáo, gửi sang Repeater và thử đổi mã bản ghi hay đổi cookie sang tài khoản quyền thấp hơn, để kiểm tra máy chủ có chặn đúng hay không.
- Ghi mỗi lỗi tìm được kèm request, response, mức độ ảnh hưởng và cách tái hiện, rồi xoá dữ liệu thử đã tạo trên hệ thống.
Cách làm này bắt được nhóm lỗi phân quyền mà công cụ quét tự động hay bỏ sót, vì máy quét không biết nhân viên kho được xem những gì và không được xem những gì. Bài kiểm thử phần mềm là gì và quy trình kiểm thử đặt bước kiểm thử bảo mật vào đúng chỗ trong cả vòng kiểm thử của một dự án.
Chỉ dùng Burp Suite trên hệ thống được phép kiểm thử
Burp Suite là công cụ hợp pháp, được bán công khai và dạy trong các khoá bảo mật. Hành vi dùng nó lên website của người khác mà không được cho phép thì khác: đó là truy cập trái phép vào hệ thống thông tin, bị pháp luật Việt Nam cấm và xử lý. Bài Luật An ninh mạng 2025 và việc doanh nghiệp làm website, phần mềm cần làm tóm tắt nghĩa vụ của doanh nghiệp khi vận hành hệ thống thông tin. Ngay cả khi kiểm thử website của chính công ty, hãy nhớ rằng hosting, CDN hay cổng thanh toán đứng phía trước là tài sản của bên khác, và nhiều nhà cung cấp có quy định riêng về việc quét hay gửi request hàng loạt vào hạ tầng của họ.
Ai muốn học Burp Suite mà không đụng tới hệ thống thật thì PortSwigger có Web Security Academy, miễn phí hoàn toàn, với 31 chủ đề tính tới ngày 14/10/2026 như SQL injection, XSS, CSRF, kiểm thử API và tấn công vào ứng dụng có LLM. Mỗi chủ đề có phòng lab dựng sẵn để thực hành hợp lệ, ví dụ riêng nhóm XSS có 30 lab và SQL injection có 16 lab. Đây là nơi lập trình viên backend học cách nhìn ứng dụng của mình từ phía người tấn công trước khi viết dòng kiểm tra quyền đầu tiên.
Burp Suite trong việc nghiệm thu phần mềm doanh nghiệp
Với doanh nghiệp đặt làm phần mềm, giá trị của Burp Suite nằm ở chỗ nó cho kiểm chứng lại báo cáo. Một báo cáo bảo mật tốt kèm request tái hiện được từng lỗi; bên nhận bàn giao dán request đó vào Repeater là thấy lỗi còn hay đã sửa, khỏi phải tin lời. Bài các cửa kiểm tra bảo mật theo OWASP trước khi nghiệm thu liệt kê những hạng mục nên có trong biên bản, còn bài website WordPress bị dò những gì mỗi ngày cho thấy lưu lượng dò quét thật đổ vào một website doanh nghiệp trông ra sao.
Công cụ quét cũng có giới hạn. Burp Scanner tìm tốt các lỗi theo mẫu như phản chiếu dữ liệu đầu vào hay thiếu header bảo mật, nhưng lỗi logic nghiệp vụ, như duyệt được đơn vượt hạn mức hay hoàn tiền hai lần, cần người hiểu nghiệp vụ dựng tình huống. Lỗi đến từ thư viện và phiên bản nền tảng thì phải đối chiếu thêm với lịch vá; bài phiên bản ngôn ngữ và cơ sở dữ liệu còn được vá bảo mật tới khi nào có bảng ngày hết hỗ trợ. Hướng tự động hoá việc dò lỗ hổng bằng AI, MONA đã thử và ghi lại trong bài nghiên cứu cho Claude quét lỗ hổng plugin WordPress.
Hỏi đáp
Burp Suite có miễn phí không?
Có. Burp Suite Community Edition miễn phí, tải từ portswigger.net, gồm Proxy, Repeater, Decoder, Sequencer, Comparer và Intruder bản giới hạn. Bản Professional trả phí, nút mua trên trang sản phẩm ghi 499 USD cho một người dùng, tra ngày 14/10/2026, và có bản dùng thử cho email công việc.
Burp Suite Community và Professional khác nhau ở đâu?
Bản Professional thêm Burp Scanner tự dò lỗ hổng, Intruder đầy đủ tốc độ, Burp Collaborator cho kiểm thử ngoài băng (OAST), chức năng tìm kiếm, lưu project file, tự dò nội dung website và các extension chỉ dành cho Pro. Bản Community phù hợp để học và kiểm thử thủ công từng request.
Burp Suite chạy trên hệ điều hành nào?
Burp Suite hỗ trợ bản mới nhất của Windows 64-bit, Linux Intel và ARM 64-bit, macOS Intel và Apple Silicon, cần tối thiểu 2 nhân CPU và 4 GB RAM. Trình duyệt tích hợp không chạy trên Windows 7, 8, 8.1 và Windows Server 2012.
Dùng Burp Suite có vi phạm pháp luật không?
Cài và dùng Burp Suite trên hệ thống của mình hoặc hệ thống có văn bản cho phép là hợp lệ. Dùng nó để truy cập, dò quét hay can thiệp vào hệ thống của người khác khi chưa được phép là hành vi trái pháp luật, bất kể công cụ là miễn phí hay trả phí.
Burp Suite có quét lỗ hổng tự động không?
Có, qua Burp Scanner trong bản Professional và bản DAST. Scanner tự dò nội dung website rồi kiểm tra nhiều loại lỗ hổng. Bản Community không có Scanner, chỉ có các công cụ thủ công. Dù dùng bản nào, lỗi phân quyền và lỗi logic nghiệp vụ vẫn cần người kiểm thử dựng tình huống theo từng vai trò người dùng.
Burp Suite giúp nhìn thấy ứng dụng web từ phía request, còn việc làm cho ứng dụng đứng vững trước những request đó nằm ở thiết kế phân quyền, cách viết API và quy trình kiểm thử trước bàn giao. MONA Software xây phần mềm và web app theo yêu cầu, có bước kiểm thử bảo mật trước nghiệm thu và theo dõi vận hành sau khi chạy thật. Xem dịch vụ lập trình web app hoặc dịch vụ viết phần mềm theo yêu cầu để biết phạm vi. Nếu doanh nghiệp vừa nhận một báo cáo bảo mật có ảnh chụp Burp Suite và cần người đọc, tái hiện và sửa từng lỗi, gọi hotline 1900 636 648.