

Một cửa hàng xuất danh sách khách từ phần mềm bán hàng ra file Excel. Trong file có số điện thoại, email, lịch sử mua và ngày sinh của vài trăm người. Chủ cửa hàng muốn gửi khuyến mãi qua Zalo, và câu hỏi đầu tiên là ai đã đồng ý nhận tin, đồng ý lúc nào và bằng cách nào. Gửi cái gì là chuyện để sau. Phần mềm đang dùng có trả lời được câu đó không?
Câu trả lời ngắn: từ 01/01/2026, phần mềm doanh nghiệp phải làm được bốn việc. Lưu được bằng chứng đồng ý. Nhận và xử lý yêu cầu của khách trong thời hạn ngắn. Ghi rõ dữ liệu đang nằm ở đâu, kể cả trên máy chủ nước ngoài. Và có nhật ký đủ để báo vi phạm đúng hạn. Bài này đi qua từng nghĩa vụ trong Luật Bảo vệ dữ liệu cá nhân 2025 và Nghị định 356/2025/NĐ-CP, chỉ ra phần mềm nào phải đỡ phần nào. Nguồn đối chiếu là bản tổng hợp của EY Việt Nam và văn bản luật trên hethongphapluat.com, tra ngày 09/10/2026. Bài chưa đối chiếu được điều khoản gốc của nghị định, nên các số điều của nghị định không được ghi.
Luật 91/2025 và Nghị định 356 có hiệu lực từ 01/01/2026
Luật Bảo vệ dữ liệu cá nhân 2025, số 91/2025/QH15, có hiệu lực từ 01/01/2026. Chính phủ ban hành Nghị định 356/2025/NĐ-CP ngày 31/12/2025 để quy định chi tiết một số điều và biện pháp thi hành luật. Nghị định có hiệu lực cùng ngày và thay Nghị định 13/2023/NĐ-CP. EY Việt Nam so sánh nghị định với Nghị định 13 để chỉ ra các điểm mới, trong đó có biểu mẫu, quy trình thi hành và các quy định về đồng ý, chuyển dữ liệu xuyên biên giới.
Doanh nghiệp phải làm gì, và phần mềm đỡ phần nào
Luật và nghị định không đưa ra một màn hình hay một tính năng cụ thể nào. Chúng đặt nghĩa vụ lên doanh nghiệp, còn doanh nghiệp thường làm việc đó bằng chính phần mềm họ đang dùng. Bảng dưới đây gom các nghĩa vụ chính thành việc cần làm và phần mềm cần có để làm việc đó.
| Nghĩa vụ | Doanh nghiệp phải làm gì | Phần mềm cần có gì |
|---|---|---|
| Đồng ý của khách | Xin đồng ý rõ ràng, không đặt sẵn, lưu được thời điểm và nội dung đã đồng ý | Ô đồng ý không tích sẵn, nhật ký ghi thời điểm, nội dung và kênh đồng ý |
| Quyền của chủ thể dữ liệu | Tiếp nhận yêu cầu xem, sửa, xóa, rút đồng ý, phản hồi và thực hiện đúng hạn | Hàng đợi yêu cầu, đồng hồ đếm hạn, chức năng xuất và xóa dữ liệu một người |
| Đánh giá tác động xử lý dữ liệu | Lập hồ sơ, vẽ sơ đồ luồng dữ liệu, gửi Cục A05 để xem xét | Danh sách dữ liệu theo từng luồng, bên kiểm soát, bên xử lý, bên thứ ba |
| Chuyển dữ liệu ra nước ngoài | Lập hồ sơ đánh giá chuyển dữ liệu, cập nhật định kỳ | Biết dữ liệu nằm trên máy chủ nào, do nhà cung cấp nào giữ |
| Thông báo vi phạm | Báo cơ quan có thẩm quyền trong 72 giờ, lập biên bản xác nhận vi phạm | Nhật ký truy cập, cảnh báo bất thường, cách xuất danh sách bị ảnh hưởng |
| Lưu hồ sơ vi phạm | Giữ hồ sơ vi phạm ít nhất năm năm sau khi khắc phục (theo EY) | Nhật ký không cho xóa tay, có ngày giờ ghi nhận |
Đọc bảng này, người ta dễ nghĩ phải làm lại toàn bộ hệ thống. Với phần lớn doanh nghiệp, việc cần làm thường nhỏ hơn: thêm lớp ghi nhận, thêm quy trình và thêm nhật ký trên những màn hình đã có. Chủ doanh nghiệp có thể đi theo trình tự sau để biết phần mềm đang thiếu gì. Nếu chưa có danh mục dữ liệu nào, bài quản lý dữ liệu là gì và bài phần mềm quản lý dữ liệu cho doanh nghiệp là chỗ bắt đầu.
- Liệt kê mọi nơi có dữ liệu cá nhân: CRM, phần mềm bán hàng, phần mềm nhân sự, file chấm công, nhóm chat với khách, và các công cụ gửi email hay tin nhắn.
- Với mỗi nơi, ghi mục đích thu thập, người được xem và thời hạn giữ dữ liệu.
- Kiểm tra từng nơi có lưu được thời điểm và nội dung đồng ý của khách không. Nếu không, đây là chỗ làm trước.
- Kiểm tra có kênh tiếp nhận yêu cầu của khách không, và ai là người nhận, đặt trong thời hạn nào.
- Ghi lại dữ liệu đang đặt ở máy chủ nào, có ra nước ngoài không, và nhà cung cấp là ai.
- Kiểm tra có nhật ký truy cập để trả lời khi cần báo vi phạm hay không.
Sơ đồ dưới đây gom năm nghĩa vụ chính thành năm chặng nối nhau. Mỗi chặng tương ứng với một việc đã nêu ở trên.
Đồng ý phải rõ ràng, và phải chứng minh được
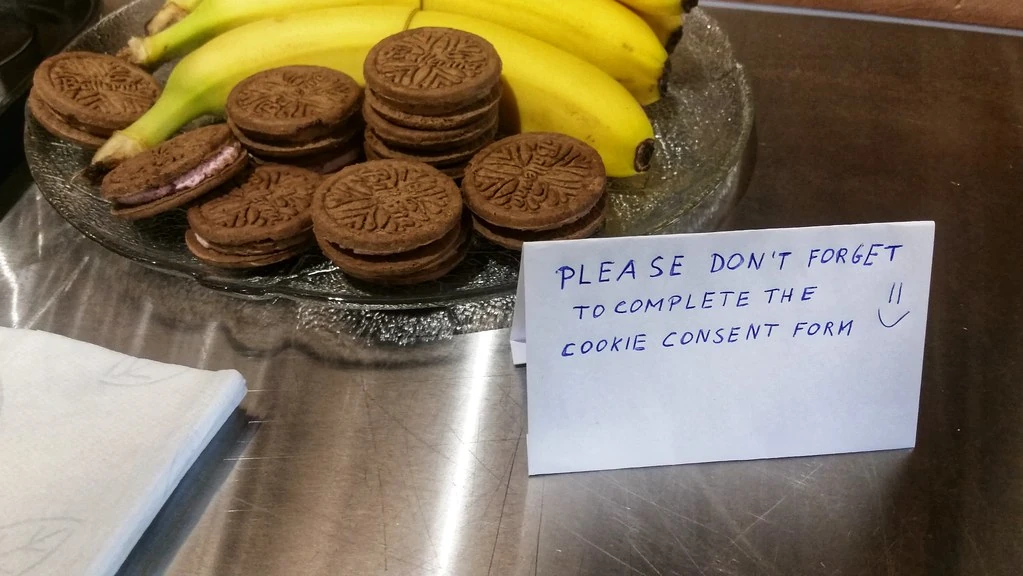
Đây là chỗ nhiều phần mềm hay vấp nhất. Theo EY, đồng ý phải rõ ràng và có thể kiểm chứng, nghĩa là doanh nghiệp phải lưu và chứng minh được thời điểm cũng như nội dung khách đã đồng ý. Không được đặt sẵn đồng ý mặc định, và không được đưa ra chỉ dẫn làm khách nhầm giữa đồng ý và không đồng ý. Bản tổng hợp cũng nêu hình thức hợp lệ mở rộng sang cuộc gọi có ghi âm, thư điện tử, trang web hoặc ứng dụng có cơ chế xin đồng ý.
Đồng ý phải có bằng chứng. Với phần mềm, điều này có nghĩa là ô đồng ý trên form đăng ký phải để trống. Mỗi lần khách đồng ý, hệ thống ghi một dòng: ai, lúc nào, qua kênh nào, với nội dung nào. Khi khách rút lại, dòng đó không bị xóa mà được đánh dấu rút. Một danh sách gửi tin mà không kéo được về bằng chứng đồng ý là danh sách không nên dùng, dù số điện thoại là thật.
Yêu cầu của khách phải có quy trình và đồng hồ đếm hạn
Khách có quyền xem, sửa, xóa dữ liệu của mình, rút lại đồng ý và yêu cầu hạn chế hoặc phản đối việc xử lý. Doanh nghiệp không thể trả lời các yêu cầu này bằng cách nhờ một người nhớ làm. Theo EY, nghị định đặt thời hạn riêng cho từng nhóm yêu cầu, và mỗi nhóm có ba mốc: phản hồi, thực hiện, và gia hạn một lần.
| Nhóm yêu cầu của khách | Phản hồi | Thực hiện | Gia hạn tối đa |
|---|---|---|---|
| Rút đồng ý, hạn chế hoặc phản đối xử lý | 2 ngày làm việc | 15 ngày | 15 ngày |
| Xem, sửa hoặc yêu cầu cung cấp dữ liệu | 2 ngày làm việc | 10 ngày | 10 ngày |
| Xóa dữ liệu | 2 ngày làm việc | 20 ngày | 20 ngày |
| Yêu cầu áp dụng biện pháp bảo vệ dữ liệu | 2 ngày làm việc | 15 ngày | 15 ngày |
Phản hồi tính bằng ngày làm việc. Các con số trên là thời hạn theo bản tổng hợp của EY, tra ngày 09/10/2026. Bài chưa đối chiếu được điều khoản gốc của nghị định, nên cần kiểm lại trước khi đặt vào quy trình nội bộ. Điểm phần mềm cần làm là kéo yêu cầu từ mọi kênh về một nơi, gắn đồng hồ đếm từ lúc tiếp nhận, và nhắc người phụ trách trước khi quá hạn. Một yêu cầu xóa gửi qua Zalo rồi nằm trong khung chat cá nhân của một nhân viên là tình huống dễ xảy ra nhất, và khi đó không ai còn theo dõi được hạn.
Hồ sơ đánh giá tác động gửi Cục A05 và cập nhật định kỳ
Theo EY, nghị định chuyển cơ chế từ hậu kiểm sang tiền kiểm đối với hồ sơ đánh giá tác động xử lý dữ liệu, gọi là DPIA. Hồ sơ phải phân định vai trò kiểm soát, xử lý hoặc bên thứ ba, kèm sơ đồ luồng dữ liệu và phương án bảo đảm an toàn. Cục A05 thuộc Bộ Công an xem xét và chấp thuận. Theo cùng nguồn, cơ quan có 15 ngày để đánh giá đạt hoặc không đạt, và doanh nghiệp có 30 ngày để bổ sung nếu hồ sơ chưa đầy đủ.
Hồ sơ không làm một lần rồi xong. Theo EY, hồ sơ phải cập nhật sáu tháng một lần khi phát sinh mục đích xử lý mới hoặc thay đổi bên liên quan. Khi doanh nghiệp tái cơ cấu, chấm dứt hoạt động hoặc đổi ngành nghề, dịch vụ, thời hạn cập nhật là 10 ngày. Với phần mềm, điều này nghĩa là danh sách luồng dữ liệu phải sống cùng hệ thống, không phải một file Word nằm trong thư mục pháp chế rồi không ai mở lại.
Chuyển dữ liệu ra nước ngoài: máy chủ ở đâu cũng là câu hỏi pháp lý
Đây là chỗ dễ bỏ sót nhất. Nhiều doanh nghiệp không nghĩ đến chuyện chuyển dữ liệu ra nước ngoài, vì họ không gửi file đi đâu cả. Nhưng theo Điều 20 Luật Bảo vệ dữ liệu cá nhân 2025, các trường hợp chuyển xuyên biên giới gồm ba tình huống: chuyển dữ liệu đang lưu tại Việt Nam sang hệ thống lưu trữ đặt ngoài Việt Nam, cơ quan hoặc tổ chức Việt Nam chuyển dữ liệu cho tổ chức, cá nhân nước ngoài, và doanh nghiệp dùng nền tảng đặt ngoài Việt Nam để xử lý dữ liệu thu thập tại Việt Nam. Tình huống thứ ba là lý do một phần mềm bán hàng đặt trên dịch vụ đám mây nước ngoài vẫn thuộc diện này.
Theo khoản 2 Điều 20, bên thực hiện việc chuyển phải lập hồ sơ đánh giá tác động chuyển dữ liệu và gửi một bản chính cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân, trong 60 ngày kể từ ngày bắt đầu chuyển. Nghị định 356 đặt thêm thủ tục tiền kiểm và hồ sơ theo mẫu, theo EY. Bài chưa đối chiếu được điều khoản gốc của nghị định về mẫu này. Điểm đáng nhớ là nghị định miễn lập hồ sơ trong một số trường hợp chuyển dữ liệu để quản lý nhân sự theo quy định lao động, theo EY. Vì vậy phần mềm nhân sự đặt ở nước ngoài không tự động rơi vào cùng một hồ sơ với phần mềm CRM.
Vi phạm phải báo trong 72 giờ, và nhật ký giữ ít nhất năm năm
Điều 23 Luật Bảo vệ dữ liệu cá nhân 2025 quy định bên kiểm soát dữ liệu phải thông báo cho cơ quan chuyên trách chậm nhất 72 giờ kể từ khi phát hiện hành vi vi phạm, theo nội dung Điều 23 trên hethongphapluat.com, tra ngày 09/10/2026. Bên xử lý thuê ngoài không tự báo cơ quan nhà nước, mà phải báo kịp thời cho bên kiểm soát. Luật cũng yêu cầu các bên lập biên bản xác nhận vi phạm đã xảy ra và phối hợp xử lý. Nội dung cụ thể của thông báo do Chính phủ quy định. Thời hạn đếm từ lúc phát hiện.
Theo EY, với dữ liệu vị trí và dữ liệu sinh trắc học, doanh nghiệp còn phải báo cho chủ thể dữ liệu trong 72 giờ, hoặc công bố công khai và gửi cho chủ thể ngay khi có thể. Hồ sơ vi phạm phải được lưu ít nhất năm năm sau khi khắc phục. Đây là chỗ phần mềm phải trả lời được câu hỏi: sự cố bắt đầu từ lúc nào, ai đã truy cập, và danh sách khách bị ảnh hưởng là ai. Nếu thứ đó chỉ nằm trong trí nhớ của người quản trị, thời hạn 72 giờ sẽ trôi qua trước khi ai kịp tìm ra.
CRM, bán hàng và nhân sự chạm vào nghĩa vụ nào nhiều nhất
Ba nhóm phần mềm chứa phần lớn dữ liệu cá nhân trong doanh nghiệp. Phần mềm CRM giữ thông tin khách và lịch sử chăm sóc, nên nghĩa vụ đồng ý và quyền của khách chạm vào nhiều nhất. Bài CRM xử lý dữ liệu khách hàng đúng luật cần tính năng gì đi sâu vào phần này, vì vậy bài này chỉ nói phần chung. Phần mềm bán hàng đa kênh giữ đơn hàng, địa chỉ giao và thông tin người mua trên nhiều sàn, nên việc biết dữ liệu nằm ở đâu và do ai giữ là chuyện chính. Bài về phần mềm quản lý bán hàng omnichannel nói rõ các phân hệ của nhóm này.
Phần mềm nhân sự và chấm công giữ dữ liệu của chính nhân viên. Người phát sinh yêu cầu ở đây là nhân viên, không phải khách, nhưng luật vẫn áp dụng. Đây là điểm cần đọc kỹ. Nhóm phần mềm quản lý đội sales hay nhân viên thị trường thu thập vị trí và lịch đi thăm khách, nên có thể rơi vào dữ liệu nhạy cảm tuỳ cách thu thập. Bài phần mềm quản lý nhân viên thị trường là điểm bắt đầu nếu doanh nghiệp đang dùng nhóm này. Sinh trắc học thì có quy định riêng, đọc thêm trong bài xác thực sinh trắc học khi đăng ký hóa đơn điện tử. Với nhiều doanh nghiệp, việc đối chiếu nghĩa vụ bắt đầu từ việc biết mình đang dùng bao nhiêu phần mềm và mỗi cái giữ dữ liệu gì.
Hỏi đáp
Hộ kinh doanh nhỏ có phải làm hồ sơ không?
Luật áp dụng cho cơ quan, tổ chức và cá nhân xử lý dữ liệu cá nhân. Một hộ kinh doanh giữ số điện thoại khách để gửi khuyến mãi đã là xử lý dữ liệu cá nhân. Bài chưa kiểm được điều khoản miễn trừ theo quy mô trong văn bản gốc, nên không khẳng định hộ nhỏ được miễn. Điều chắc chắn là nghĩa vụ đồng ý và quyền của khách vẫn áp dụng, dù hồ sơ DPIA có thể khác về độ phức tạp.
Phần mềm đặt trên máy chủ nước ngoài có phải lập hồ sơ chuyển dữ liệu không?
Điều 20 Luật liệt kê việc lưu dữ liệu tại hệ thống đặt ngoài Việt Nam là một trường hợp chuyển xuyên biên giới. Theo khoản 2, hồ sơ phải nộp trong 60 ngày kể từ ngày bắt đầu chuyển. Trước khi chọn nhà cung cấp, doanh nghiệp cần hỏi họ dữ liệu đặt ở đâu và có ai ngoài doanh nghiệp truy cập được không. Câu trả lời đó quyết định hồ sơ cần làm.
Khách gửi yêu cầu xóa dữ liệu qua tin nhắn Zalo thì phải làm gì?
Yêu cầu hợp lệ không cần đúng mẫu hay đúng kênh. Theo EY, doanh nghiệp phải phản hồi trong 2 ngày làm việc và thực hiện trong 20 ngày, có thể gia hạn một lần tối đa 20 ngày. Việc cần làm đầu tiên là ghi nhận yêu cầu vào hàng đợi có đồng hồ, rồi mới tìm và xóa dữ liệu. Nếu yêu cầu nằm trong một khung chat cá nhân, đồng hồ đã chạy mà không ai biết.
Nộp hồ sơ DPIA cho ai và có thời hạn không?
Theo EY, hồ sơ DPIA gửi cho Cục A05 thuộc Bộ Công an. Cơ quan có 15 ngày để đánh giá đạt hoặc không đạt, và doanh nghiệp có 30 ngày để bổ sung. Bản tổng hợp không nêu thời hạn nộp hồ sơ ban đầu tính từ khi bắt đầu xử lý, nên bài không ghi con số đó. Cần kiểm trong văn bản gốc trước khi lập kế hoạch.
Nhân viên có phải đồng ý cho dữ liệu lương ra nước ngoài không?
Theo EY, nghị định miễn lập hồ sơ chuyển dữ liệu ra nước ngoài trong một số trường hợp để quản lý nhân sự theo quy định lao động. Miễn lập hồ sơ không có nghĩa là bỏ qua nghĩa vụ khác. Phần mềm nhân sự vẫn phải có cơ sở xử lý, minh bạch với nhân viên về việc dữ liệu đi đâu, và trả lời được yêu cầu của chính họ. Bài chưa đối chiếu được điều khoản gốc về phạm vi miễn này.
Doanh nghiệp đang dùng phần mềm CRM và muốn xem từng nghĩa vụ trên đang nằm ở màn hình nào, có thể gọi MONA theo số 1900 636 648 để cùng đối chiếu. Trang phần mềm CRM quản lý khách hàng và bài CRM xử lý dữ liệu khách hàng đúng luật liệt kê các tính năng cần có. Bước đầu tiên luôn là biết dữ liệu đang nằm ở đâu.